La Caisse nationale des allocations familiales (Cnaf) a suspendu l’accès à sa plateforme d’aide aux vacances, Vacaf, après une fuite de données concernant ses bénéficiaires. Il s’agit d’une nouvelle fuite pour l’organisme, qui avait déjà confirmé en février 2024 des accès illégitimes à plusieurs milliers de comptes d’allocataires.
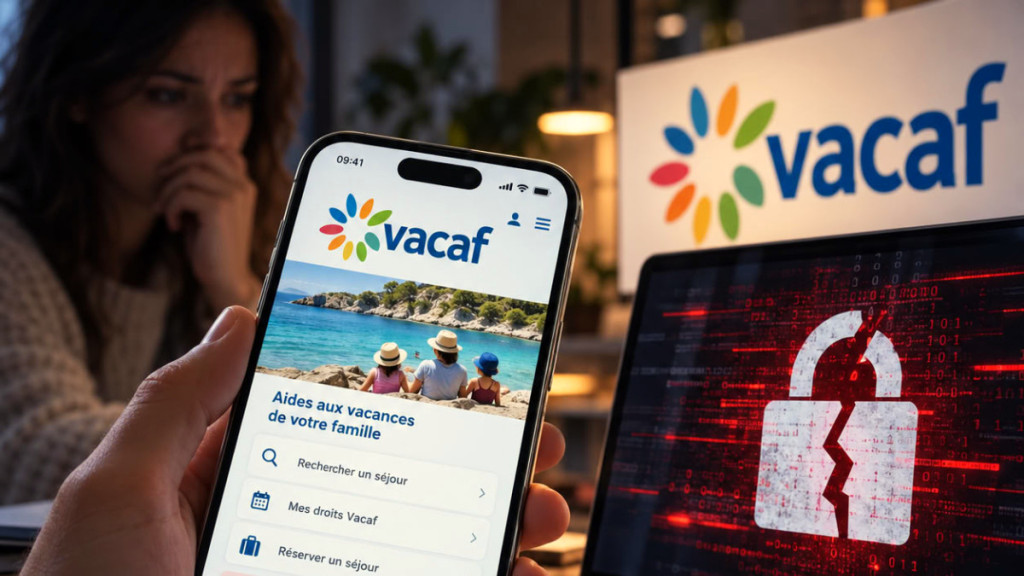
- La Cnaf a suspendu la plateforme Vacaf après une fuite de données en octobre 2026.
- Les données bancaires et mots de passe ne sont pas concerné, mais environ 1,2 million de dossiers pourrait être touchée selon FrenchBreaches.
- La Cnaf va informer individuellement les bénéficiaires et déposera plainte pour l'incident.
- Le report de la transposition de la directive NIS 2 continue, retardant la réglementation sur la résilience numérique.
La fuite a été signalée le 10 octobre 2026. Vacaf permet aux familles éligibles de bénéficier d’un soutien financier pour leurs vacances ou pour les séjours de leurs enfants. Pilotée par la Caf de l’Hérault pour le compte du réseau national et hébergée par un prestataire externe, la plateforme met en relation les bénéficiaires avec les gestionnaires de centres de vacances. Par mesure de précaution, la Cnaf a suspendu l’accès au site vacaf.org et activé une cellule de crise chargée d’évaluer l’étendue de la fuite et d’en limiter les conséquences.
Des données bancaires et des mots de passe épargnés
Selon les premières informations communiquées par la Cnaf, les données bancaires des allocataires et les mots de passe utilisés pour accéder aux services en ligne des Caf ne font pas partie des informations concernées. L’organisme précise également que l’incident n’a pas d’incidence sur le versement des prestations sociales.
Le nombre exact de personnes touchées n’a toutefois pas été communiqué. Le média spécialisé FrenchBreaches évoque une revendication portant sur environ 1,2 million de dossiers d’allocataires. Ce chiffre n’a pas été confirmé par la Cnaf et doit donc être considéré avec prudence.
La Cnaf indique qu’elle informera individuellement les personnes concernées dès que le périmètre de l’incident aura été établi. Des recommandations leur seront également communiquées pour limiter les risques d’hameçonnage (messages frauduleux qui se font passer pour un organisme de confiance), d’escroquerie ou d’usurpation d’identité.
Une plainte annoncée
La Cnaf a annoncé son intention de déposer plainte à la suite de cet incident. Les investigations devront notamment permettre de déterminer les circonstances de la fuite, les données effectivement exposées et le nombre de bénéficiaires concernés.
La transposition de NIS 2 toujours reportée
Ces événements surviennent alors que la transposition en droit français de la directive européenne NIS 2 continue d’être reportée. Initialement inscrit à l’ordre du jour de l’Assemblée nationale à partir du 7 octobre 2026, l’examen du projet de loi sur la résilience numérique, destiné à transposer cette directive, a finalement été retiré du calendrier parlementaire en raison de « l’encombrement du calendrier parlementaire ».
Product offers are temporarily unavailable.