Le projet PHP a annoncé une mise à jour de sécurité qui corrige deux vulnérabilités critiques. En raison de leur gravité, les propriétaires de sites sont invités à mettre immédiatement à jour leurs installations de PHP.
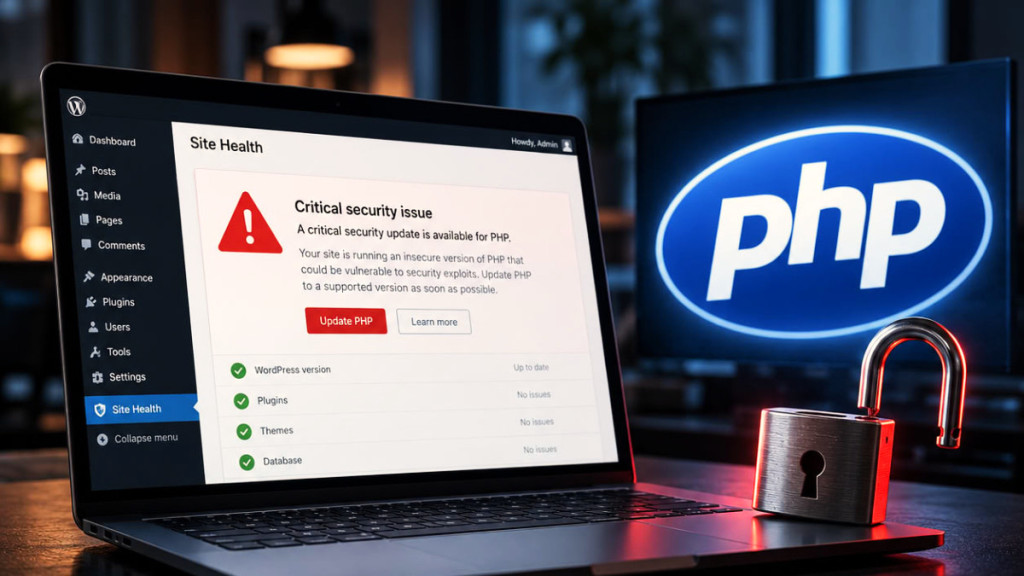
- Une mise à jour de sécurité critique pour PHP a été publiée.
- Il faut mettre à jour PHP rapidement, surtout si la version est ancienne.
- Les vulnérabilités concernent tous les serveurs utilisant PHP, pas uniquement WordPress.
- Les versions antérieures à PHP 8.2 ne reçoivent plus de correctifs et doivent être mises hors ligne si nécessaire.
Vérifier et mettre à jour PHP
Votre hébergeur travaille peut-être déjà à la mise à jour de PHP et à la mise en place de règles de pare-feu pour applications web (WAF), qui permettent d’atténuer les failles. Il est néanmoins conseillé de vérifier auprès de lui les mises à jour disponibles et, si nécessaire, de mettre PHP à jour dès que possible.
Sur WordPress, la version de PHP utilisée par votre site s’affiche dans Tools > Site Health > Info > Server. De nombreux hébergeurs indiquent aussi cette information dans leur panneau d’administration.
Ces vulnérabilités ne sont pas propres à WordPress. Elles touchent tout serveur qui héberge une application PHP. Aucune mise à jour de WordPress n’est nécessaire ni prévue pour ces failles.
Les versions anciennes de PHP
Les versions de PHP antérieures à 8.2 ne reçoivent plus de mises à jour de sécurité de la part du projet PHP. Si votre site fonctionne avec une de ces versions et que vous gérez vous-même votre hébergement, il est conseillé d’envisager de mettre votre serveur hors ligne le temps de préparer la mise à jour vers une version plus récente de PHP.
Ce conseil est publié par plusieurs agences nationales de cybersécurité. Le National Cyber Security Centre britannique écrit notamment : « Lorsqu’une remédiation immédiate n’est pas possible, les organisations devraient envisager de mettre le système hors ligne jusqu’à ce qu’il puisse être entièrement corrigé. »
Product offers are temporarily unavailable.