L’armée américaine envisage de confier des missions offensives à des agents IA. Selon une enquête de The Intercept publiée le 19 octobre 2026, le commandement cyber de l’armée de terre américaine, ARCYBER, travaille sur un projet encore en développement baptisé ECHOTRIBBLE, qui suscite des inquiétudes sur le contrôle humain.
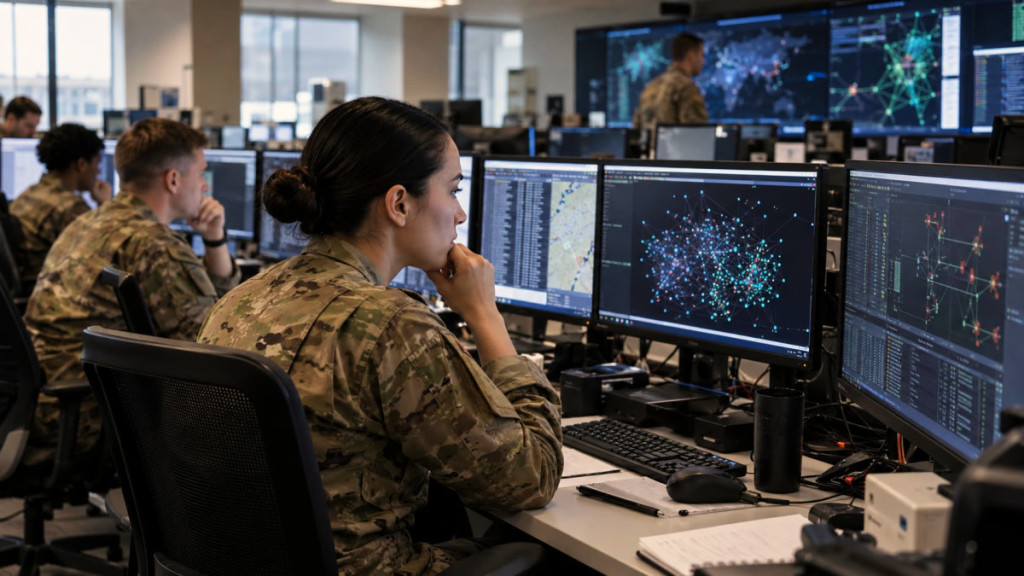
ARCYBER est la composante terrestre de l’US Cyber Command, qui coordonne les opérations cyber des différentes branches militaires. Le commandement mène des missions défensives et offensives, et cherche avec ce projet à déléguer une partie du travail de ses opérateurs à des logiciels autonomes. Selon The Intercept, la plateforme doit permettre à des agents IA de naviguer seuls dans des infrastructures informatiques afin d’identifier et de neutraliser des menaces ou des cibles désignées.
Pour bien comprendre le principe, il faut savoir qu’un agent IA ne se contente pas de répondre à une question. Il peut utiliser des outils et enchaîner plusieurs actions pour accomplir une tâche, sans attendre une nouvelle instruction à chaque étape.
Un logiciel qui se propage d’un appareil à l’autre
Dans un scénario présenté aux entreprises intéressées par le projet, un logiciel est introduit sur un ordinateur portable. Il repère d’autres appareils connectés au même réseau, puis fabrique des copies de lui-même adaptées à un iPad, à un ordinateur Apple et à un PC sous Windows 11. L’objectif affiché est de permettre à des agents logiciels de mener des opérations cyber avec une intervention humaine réduite.
Les documents consultés par The Intercept indiquent clairement que le programme est tourné vers des missions offensives. Un document de questions-réponses destiné aux prestataires le précise. La « neutralisation » envisagée peut consister à désactiver une menace, temporairement ou complètement, ou à la supprimer de la cible.
Le média compare le fonctionnement envisagé à celui d’un ver informatique, c’est-à-dire un logiciel capable de se propager d’une machine à l’autre. Dans l’exemple présenté aux industriels le 24 juin, l’agent adapterait ses copies aux appareils rencontrés. Une fois sa mission terminée, il devrait pouvoir s’effacer, idéalement sans être détecté. Il s’agit toutefois de capacités recherchées, et non d’une démonstration de leur efficacité.
Ces mêmes documents prévoient que le logiciel fonctionne avec une « supervision humaine minimale ». L’armée pourrait lui fixer des « déclencheurs prédéfinis » pour déterminer quoi attaquer et où, mais l’objectif reste de le laisser enchaîner les actions sans validation humaine à chaque étape. Reste à démontrer que les limites imposées tiendront en situation réelle.
Des questions de contrôle et de dommages collatéraux
Atteindre la bonne cible ne suffit pas si le logiciel endommage d’autres systèmes sur son parcours. Interrogé par The Intercept, Hyrum Anderson, cofondateur et dirigeant de l’entreprise de sécurité Abundant, s’inquiète notamment du cas où un adversaire utiliserait les équipements d’un service des eaux américain comme relais. L’agent pourrait-il aussi les neutraliser ? Ce scénario illustre un risque de dommages collatéraux, et non un incident déjà provoqué par ECHOTRIBBLE.
David Krueger, professeur d’apprentissage automatique à l’Université de Montréal, juge « extrêmement dangereuse » la création de systèmes autonomes chargés de neutraliser des menaces, compte tenu des défaillances des IA actuelles. Il est également fondateur d’Evitable, une organisation favorable à un moratoire sur le développement de l’IA.
Le programme a déjà franchi une étape industrielle. Le Cyber Fusion Innovation Center (CFIC), partenaire d’ARCYBER, indique avoir reçu 65 propositions et retenu cinq entreprises pour des présentations du 6 au 8 octobre. Une entreprise a été sélectionnée le 8 octobre, mais la page annonce encore des démarches contractuelles à venir, ce qui n’établit ni un déploiement opérationnel ni la maîtrise de toutes les capacités demandées.
Les modalités de contrôle restent à préciser publiquement : quelles actions devront être validées, comment interrompre un agent et comment vérifier qu’il respecte son périmètre. Selon The Intercept, ARCYBER n’a pas répondu à ses questions, notamment sur les mesures prévues pour éviter les dommages accidentels.
Product offers are temporarily unavailable.